Shadow AI e os desafios de governar a IA dentro das empresas: enxergue os riscos e assuma o controle
Proibir IA generativa não resolve o Shadow AI. Entenda como auditar o uso e blindar dados corporativos sensíveis sem travar a inovação da empresa.
O que está em jogo quando a sua equipe usa IA sem o aval da TI?
Colar código proprietário, relatórios financeiros e dados de clientes em ferramentas públicas expõe a organização a brechas críticas de conformidade e vazamentos silenciosos.
Vazamento de Propriedade Intelectual
Dados confidenciais de código-fonte e estratégias de negócios absorvidos por modelos públicos de terceiros.
Falta de Visibilidade do CISO
Aprovação de acessos invisíveis à governança centralizada, dificultando auditorias de segurança.
Não Conformidade Regulatória
Multas e sanções severas pelo uso desregulado de dados pessoais e sensíveis em aplicações de IA.
Passo 1 de 2
Bloquear não resolve o problema
O usuário vai encontrar um caminho se a empresa não o der, mesmo que errado. Orientar, explicar o porquê e oferecer uma alternativa viável é o verdadeiro caminho.
Visibilidade
Conhecer o uso em tempo real
Orientação
Educar o usuário na ação
Controle efetivo
Aplicar limites inteligentes
Compliance
Comprovar e documentar
Proteção de Dados
Blindagem de sigilo corporativo
Monitoramento Ativo
Alertas de vazamento em prompt
Gestão de Riscos
Mitigação de Shadow AI diária
Cultura Segura
Equipe produtiva e protegida
50 minutos, mais perguntas ao vivo
Descubra o plano prático que os CISOs e Diretores de TI estão utilizando para assumir o controle da IA nas empresas.
O panorama real de Shadow AI nas empresas
Descubra por que o bloqueio tradicional falha e qual é o impacto real da utilização oculta de ferramentas de IA nas corporações.
Os Pilares da Governança de IA
Visibilidade, Orientação em tempo real, Controle efetivo e Compliance. Como estruturar uma política que não trava a inovação.
Coaching em Ação: A Solução na Prática
Veja a demonstração ao vivo de como educar o usuário no momento da infração e redirecioná-lo para a ferramenta corporativa segura.
Evidências, Relatórios e Auditoria (LGPD)
Como gerar relatórios humanizados e provas visuais detalhadas de cada prompt para garantir total conformidade regulatória.
Perguntas ao vivo
Traga o seu cenário, tire dúvidas diretamente com os especialistas e entenda como aplicar o modelo na sua estrutura.
Quem vai conduzir este webinar
Especialistas de referência em cibersegurança, governança e proteção de dados corporativos.
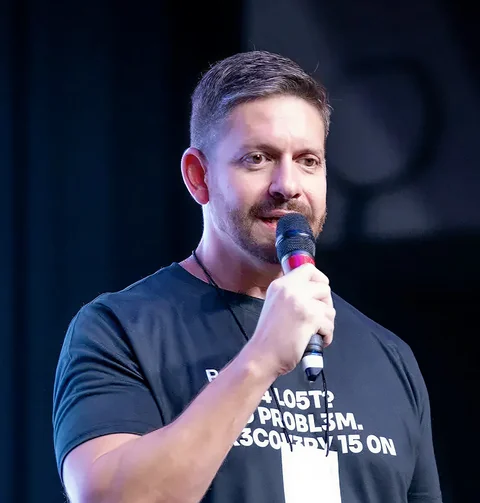
Erik Morais
Co-Founder & COO da PensoCom MBA em IA, Data Science e Big Data, Erik Morais atua há mais de 20 anos simplificando a tecnologia corporativa por meio de infraestrutura avançada, nuvem e dados. Na Penso, como Co-Founder & COO, impulsiona a transformação digital e a adoção prática de IA com foco em processos, segurança da informação e governança em ambientes regulados, sob os padrões da ISO 27001.
Para quem é este webinar?
Conteúdo cirúrgico desenvolvido para líderes que decidem e protegem a infraestrutura corporativa.
CISOs & Gestores de Segurança
Profissionais focados em mitigar riscos de Shadow AI, blindar endpoints e garantir a conformidade regulatória contra ataques avançados.
Diretores de TI & Operações
Lideranças que precisam equilibrar a alta produtividade impulsionada pela inteligência artificial com a soberania absoluta dos dados corporativos.
CEOs, Fundadores & Diretores
Decisores de negócios que buscam entender o impacto jurídico e operacional de incidentes de segurança gerados pelo uso descontrolado de IA.
O que vai levar para a sua operação
Módulos operacionais e frameworks táticos desenvolvidos para assumir o controle imediato da IA corporativa.
Framework de Política de Uso de IA
Modelo editável para regulamentar a IA sem travar a inovação.
Checklist de Auditoria e Conformidade
Passo a passo técnico para identificar Shadow AI e endpoints.
Arquitetura de Redirecionamento
Esquema de implementação de coaching em tempo real.
O inimigo que o seu firewall não vê
Enquanto debate políticas de segurança, os seus colaboradores estão expondo o núcleo da empresa a falhas críticas de conformidade.
Uso Indiscriminado de LLMs Públicas
Colaboradores colam código-fonte proprietário e dados confidenciais em ferramentas de IA gratuitas sem controle.
Invisibilidade de Endpoints
Falta total de telemetria sobre quais ferramentas de IA estão ativas nas estações de trabalho e extensões.
Violação da LGPD e ISO 27001
O tratamento de dados pessoais por serviços de IA terceirizados expõe a corporação a multas severas e processos.
A infraestrutura que sustenta a sua operação
A Penso é referência nacional em tecnologia de missão crítica, cibersegurança avançada e cloud corporativa. Há mais de duas décadas, unimos infraestrutura proprietária de alta redundância, engenharia especializada e processos rigorosamente certificados pela ISO 27001 para blindar e otimizar as operações das maiores empresas do país.
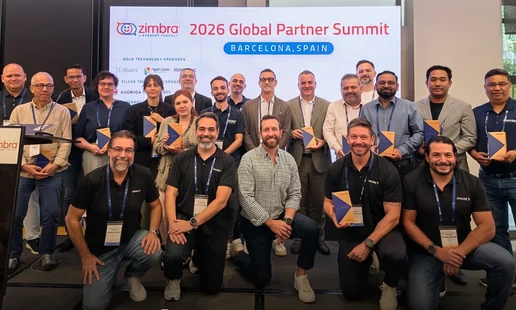
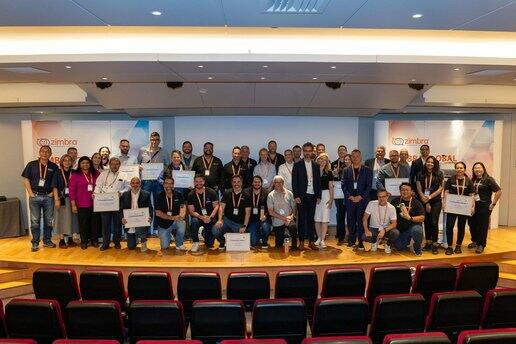
Prêmio ENGAGE de Inovação e Parceria Global
Excelência comprovada em entrega de valor e arquitetura de missão crítica corporativa.
5 Data Centers Tier III no Brasil
Infraestrutura própria redundante com baixa latência e soberania de dados garantida.
+250 Engenheiros Especialistas
Equipe técnica certificada em Fortinet, Cloud, Veeam e SecOps para suporte especialista.
Não deixe a segurança da sua corporação ao acaso
Garanta o seu lugar no webinar e receba o Kit do CISO completo com estratégias avançadas de governança e controle de IA.
Perguntas comuns sobre o Webinar
Respostas diretas para CISOs, gestores de TI e administradores que precisam assegurar o controle e a segurança da IA na corporação.
Pronto para garantir o seu lugar?
Acesse o conteúdo exclusivo e o Kit do CISO no evento ao vivo.
GARANTIR VAGA →Q_01O que é "Shadow AI" e por que o bloqueio tradicional falha?
O que é "Shadow AI" e por que o bloqueio tradicional falha?
Refere-se ao uso oculto de ferramentas de IA generativa pelos colaboradores sem o aval da TI. O bloqueio tradicional falha porque empurra os usuários para redes alternativas e dispositivos pessoais, sufocando a produtividade e a inovação corporativa.
Q_02Quais são os pilares fundamentais da Governança de IA?
Quais são os pilares fundamentais da Governança de IA?
A arquitetura baseia-se em quatro eixos: Visibilidade total do ecossistema, Orientação em tempo real, Controle efetivo de endpoints e Compliance rigoroso com a LGPD e normas internacionais.
Q_03Como funciona o "Coaching em Ação" na prática?
Como funciona o "Coaching em Ação" na prática?
Em vez de apenas bloquear o acesso, o sistema atua preventivamente no exato momento da infração. O usuário recebe coaching instantâneo e é redirecionado de forma autônoma para a ferramenta corporativa segura e homologada.
Q_04Como a plataforma gera relatórios e provas para auditoria?
Como a plataforma gera relatórios e provas para auditoria?
A solução compila automaticamente relatórios humanizados e evidências visuais detalhadas de prompts e interações de risco, garantindo total conformidade em auditorias regulatórias e perante a LGPD.
Q_05A quem se destina este webinar e o Kit do CISO?
A quem se destina este webinar e o Kit do CISO?
Destinado exclusivamente a CISOs, Diretores de TI, gestores de cibersegurança e decisores corporativos que precisam assumir o controle operacional da inteligência artificial sem comprometer a segurança dos dados.